VÝCHOZÍ POTŘEBA
Zastavit rozpad informací mezi nástroji
Detaily akcí bývají v kalendáři, zprávách, e-mailu a složkách. Každá změna pak znamená další kontrolu několika míst.
PŘÍPADOVÁ STUDIE APLIKACE
Bookingy, kontakty a podklady bez lovení v chatech.
Případová studie Event Manageru: soukromá PWA pro bookingy, honoráře, kontakty, soubory a web push notifikace s Next.js, TypeScript a Supabase.
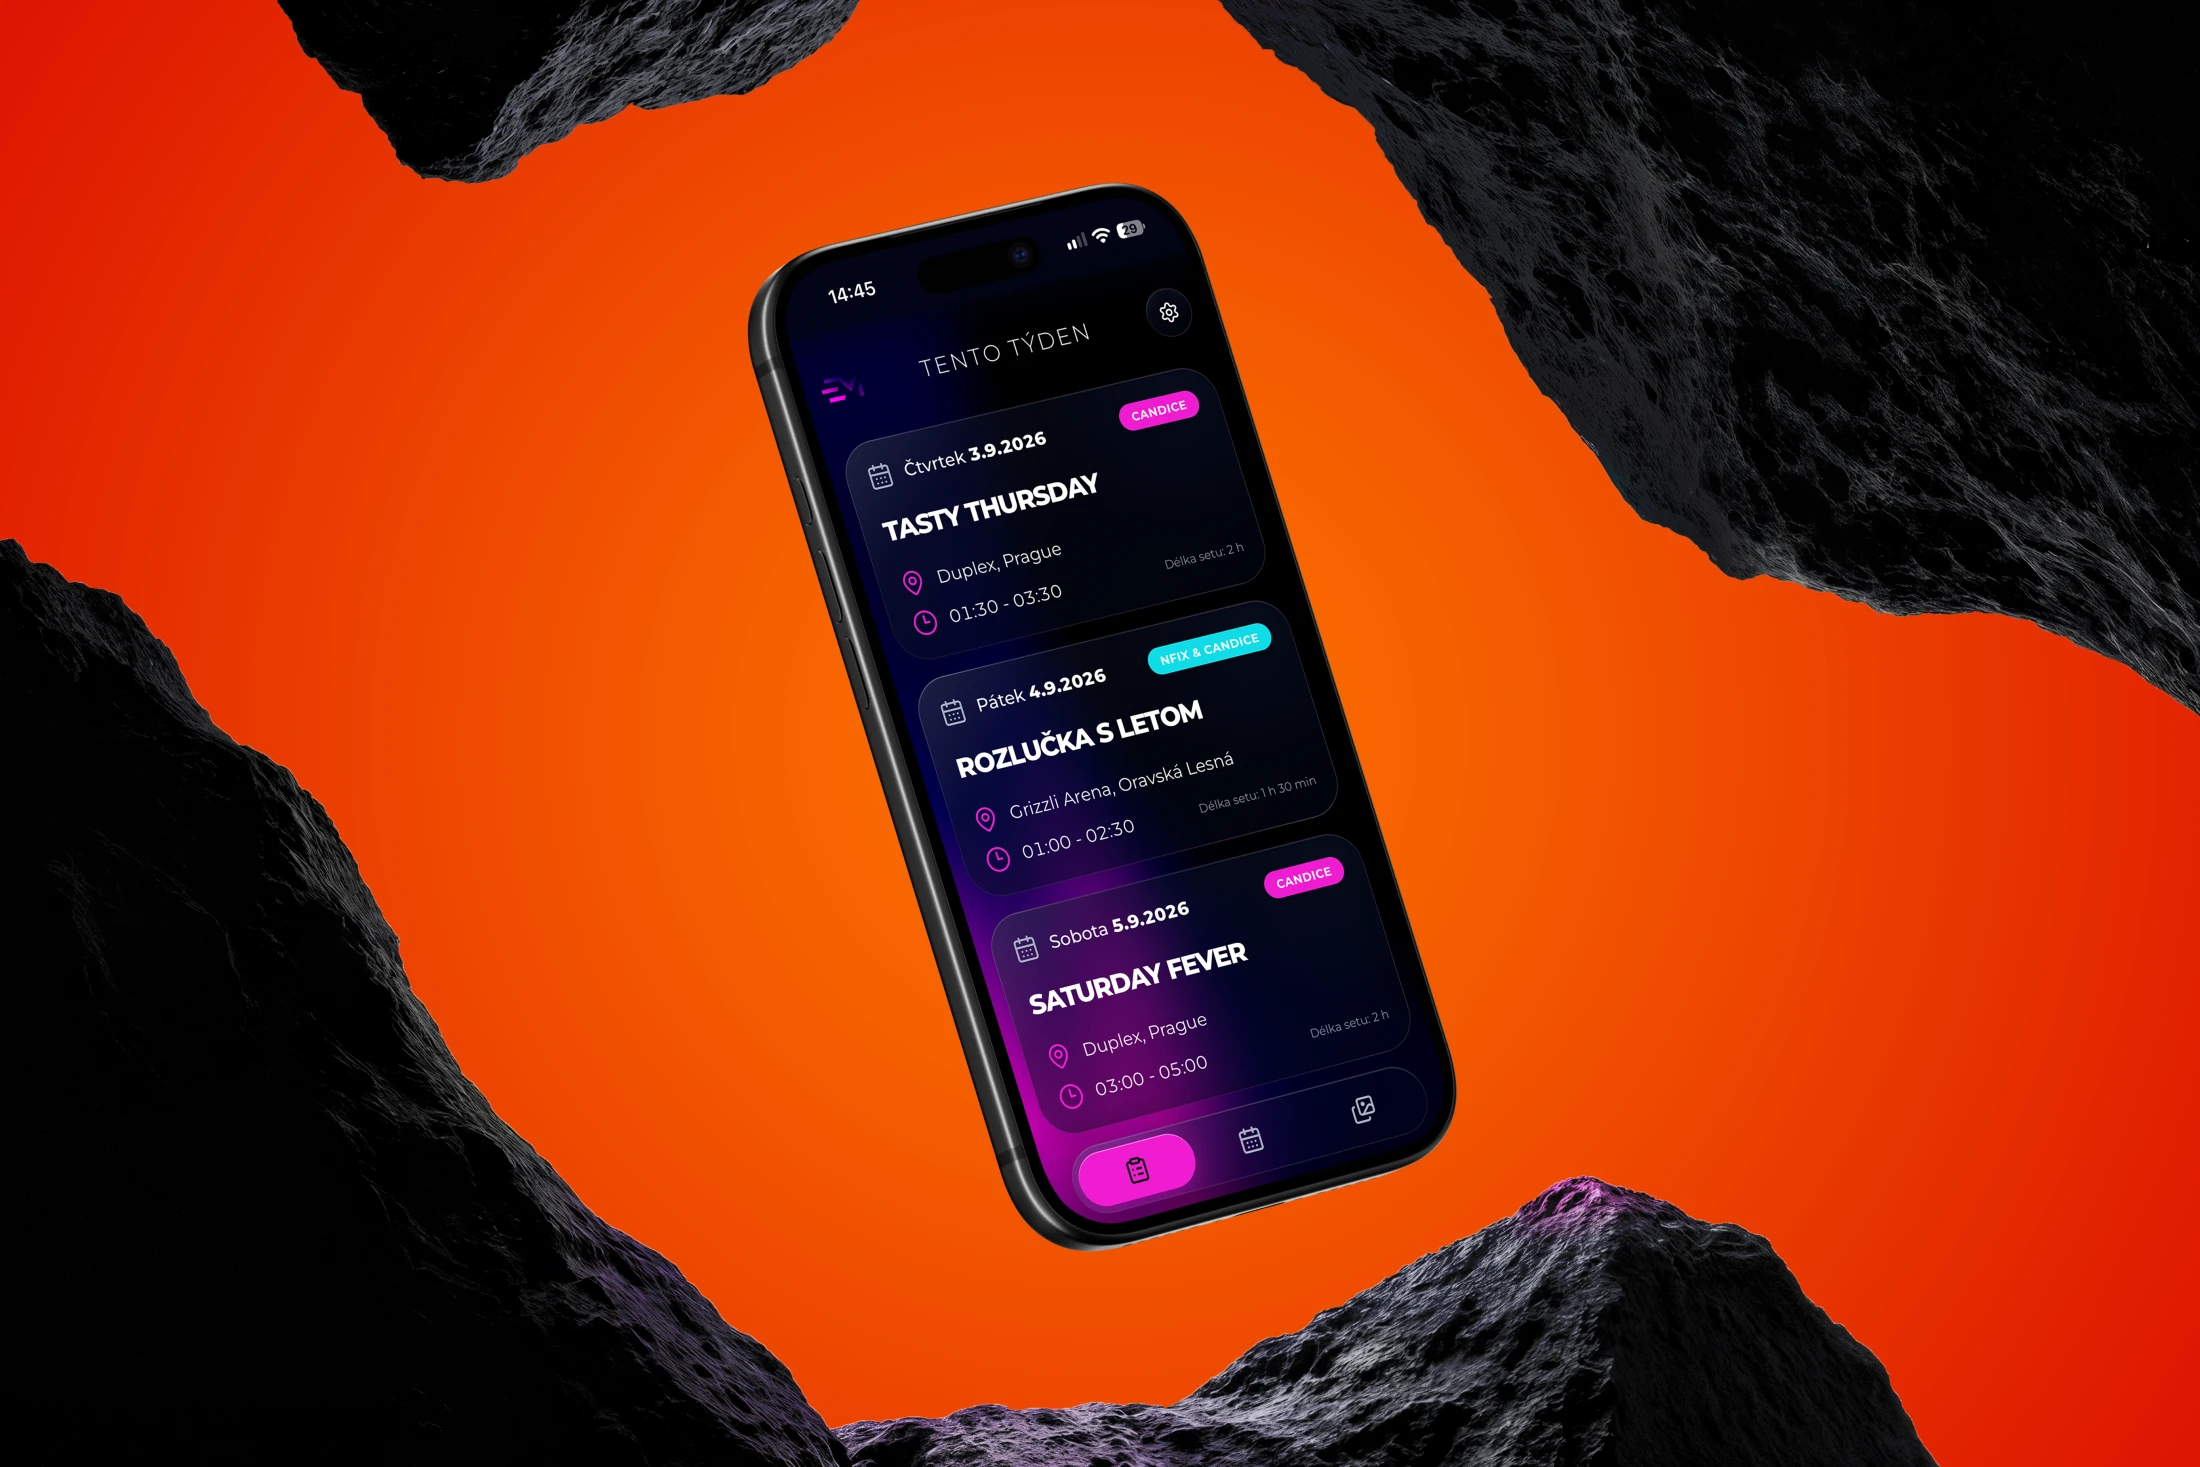
Plánování vystoupení není jen datum v kalendáři. Ke každé akci patří lidé, místo, časy, domluvené podmínky, honorář a soubory, ke kterým je potřeba se vracet. Event Manager je drží v jednom prostředí.
Aplikace je navržená jako soukromý nástroj bez veřejné registrace. Responzivní rozhraní funguje na velké obrazovce i v mobilu; jako PWA ji lze přidat mezi aplikace zařízení.
Detaily akcí bývají v kalendáři, zprávách, e-mailu a složkách. Každá změna pak znamená další kontrolu několika míst.
Booking, kontakty, finance, podklady a upozornění jsme spojili kolem konkrétní události, aby důležité informace zůstaly v kontextu.
Oddělíme skutečný problém od kroků, které vznikly jen kvůli omezením stávajících nástrojů.
Určíme datový model, hlavní scénáře a rozhraní, které zůstane čitelné i při každodenním používání.
Propojíme frontend, logiku, data a integrace do jednoho funkčního celku.
Testujeme kritické cesty, přístupy, chybové stavy a reálný způsob používání před dalším rozvojem.
Přehled vystoupení, termínů a domluvených detailů na jednom místě.
Finanční a organizační informace zůstávají propojené s konkrétní akcí.
Lidé, pořadatelé a lokace jsou znovu použitelní bez opakovaného přepisování.
Soukromé podklady jsou dostupné oprávněnému uživateli přes časově omezené odkazy.
Notifikace připomínají důležité termíny i mimo otevřenou aplikaci.
Aplikaci lze přidat na plochu zařízení a používat v responzivním rozhraní.
Next.js, React a TypeScript tvoří aplikaci, Supabase zajišťuje přihlášení, data, soukromé úložiště a plánované úlohy. PWA a Web Push podporují každodenní práci na cestách.
Event Manager omezuje přepínání mezi kalendářem, chaty a soubory. Citlivé informace chrání přihlášení, databázová pravidla a soukromé úložiště, aniž by stránka zveřejňovala bezpečnostní detaily použitelné k útoku.